
Korzystanie z bankowości online, zakupów internetowych, mediów społecznościowych i poczty elektronicznej daje wygodę, ale wymaga też większej ostrożności. Jednym z najczęstszych zagrożeń w sieci pozostaje phishing, czyli oszustwo polegające na podszywaniu się pod zaufaną osobę, firmę lub instytucję po to, by wyłudzić dane, pieniądze albo skłonić ofiarę do wykonania niebezpiecznego działania. Taki atak może przyjść mailem, SMS-em, w komunikatorze, przez telefon, a nawet przez fałszywą stronę logowania łudząco podobną do prawdziwej. Co ważne, phishing nie uderza wyłącznie w osoby mniej doświadczone. Ofiarą może paść każdy, ponieważ oszuści coraz lepiej wykorzystują pośpiech, stres, rutynę i zaufanie. Warto więc wiedzieć, jak rozpoznać zagrożenie, jak reagować bez paniki i jakie nawyki naprawdę zwiększają bezpieczeństwo na co dzień.
Streszczenie artykułu:
- Phishing to forma oszustwa internetowego oparta na podszywaniu się pod wiarygodny podmiot.
- Najczęściej celem ataku są hasła, dane osobowe, dane kart płatniczych i dostęp do kont.
- Zagrożenie może pojawić się w e-mailu, SMS-ie, rozmowie telefonicznej, komunikatorze lub mediach społecznościowych.
- Typowe sygnały ostrzegawcze to presja czasu, prośba o pilne działanie, podejrzany link i błędy językowe.
- Po kliknięciu w fałszywy link lub podaniu danych trzeba działać natychmiast i zmienić hasła oraz skontaktować się z bankiem lub operatorem usługi.
- Najlepszą ochroną są uważność, weryfikacja nadawcy, silne hasła, dwuskładnikowe logowanie i unikanie pochopnych decyzji.
Artykuł jest przeznaczony dla osób, które korzystają z internetu w życiu prywatnym lub zawodowym i chcą lepiej rozumieć zagrożenia związane z wyłudzaniem danych. Przyda się zarówno użytkownikom bankowości internetowej i zakupów online, jak i pracownikom firm, rodzicom, seniorom oraz wszystkim, którzy chcą nauczyć się rozpoznawać niepokojące sygnały i reagować rozsądnie, zanim dojdzie do utraty pieniędzy lub przejęcia konta.
Co to jest phishing?
Phishing to rodzaj oszustwa internetowego, w którym przestępca podszywa się pod zaufany podmiot, aby skłonić ofiarę do ujawnienia poufnych danych albo wykonania działania korzystnego dla oszusta. Może chodzić o login i hasło do poczty, dane karty płatniczej, kod BLIK, numer PESEL, kody autoryzacyjne lub instalację złośliwego oprogramowania. Sednem ataku nie jest zwykle samo włamanie do urządzenia, lecz manipulacja człowiekiem. To właśnie dlatego phishing należy do najgroźniejszych metod inżynierii społecznej.
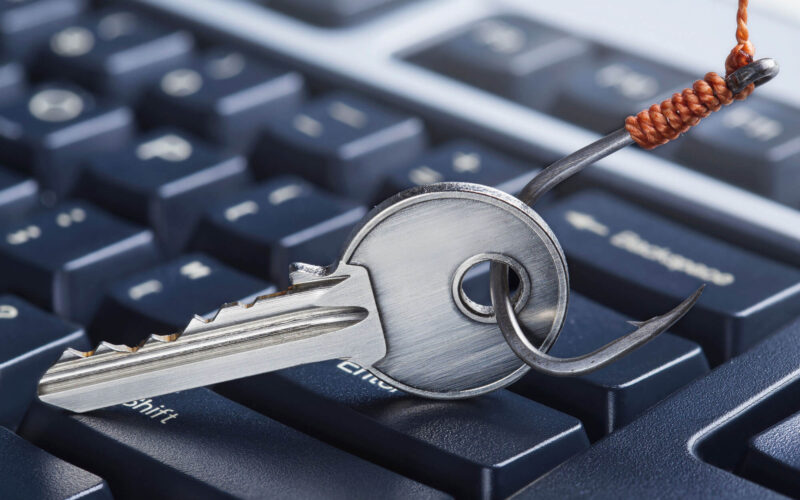
Nazwa tego zjawiska kojarzy się z łowieniem, ponieważ przestępca przygotowuje przynętę, która ma wyglądać wiarygodnie i wywołać szybką reakcję. Taką przynętą może być wiadomość o dopłacie do paczki, ostrzeżenie o zablokowanym koncie bankowym, informacja o rzekomej niedopłacie, obietnica zwrotu podatku albo prośba od znajomego o pilny przelew. W praktyce phishing działa dlatego, że wykorzystuje emocje. Ofiara ma poczuć presję czasu, strach przed utratą dostępu, nadzieję na korzyść albo odruch pomocy bliskiej osobie. Im bardziej naturalna wydaje się wiadomość, tym większe ryzyko, że ktoś kliknie bez zastanowienia.
Warto pamiętać, że phishing nie dotyczy wyłącznie poczty elektronicznej. Dziś równie często pojawia się w SMS-ach, komunikatorach, mediach społecznościowych i rozmowach telefonicznych. To sprawia, że zagrożenie jest wszechobecne i wymaga nie tylko wiedzy technicznej, ale też spokojnych, codziennych nawyków bezpieczeństwa.
Jak działa phishing i dlaczego bywa tak skuteczny?
Mechanizm phishingu jest prosty, ale wyjątkowo skuteczny. Najpierw oszust tworzy wiarygodny pretekst. Następnie wysyła wiadomość lub inicjuje kontakt, który ma skłonić odbiorcę do kliknięcia w link, pobrania załącznika, podania danych albo wykonania płatności. Często prowadzi to do fałszywej strony, która wygląda niemal identycznie jak strona banku, operatora, sklepu, platformy sprzedażowej czy urzędu. Użytkownik widzi znajome logo, podobny układ i przekonujący komunikat, więc wpisuje dane, nie zdając sobie sprawy, że trafiają one bezpośrednio do przestępców.
Skuteczność takich ataków wynika z połączenia kilku czynników. Po pierwsze, oszuści liczą na pośpiech. Wiadomość sugeruje, że konto zostanie zablokowane, paczka nie zostanie doręczona albo płatność wymaga natychmiastowej reakcji. Po drugie, wykorzystują zaufanie do rozpoznawalnych marek i instytucji. Po trzecie, bazują na rutynie. Gdy codziennie odbieramy dziesiątki wiadomości, łatwiej przeoczyć drobny szczegół w adresie nadawcy lub nazwie domeny.
Phishing działa też dlatego, że często jest masowy. Tysiące wiadomości trafiają do przypadkowych odbiorców, a wystarczy, że niewielki odsetek zareaguje, by atak okazał się opłacalny. Zdarzają się również bardziej zaawansowane kampanie, w których oszust zna imię ofiary, jej miejsce pracy, stanowisko lub relacje biznesowe. Wtedy wiadomość jest bardziej przekonująca, bo wygląda na część prawdziwej komunikacji. To właśnie dlatego sama ostrożność nie zawsze wystarcza, jeśli nie towarzyszy jej świadome sprawdzanie każdego nietypowego komunikatu.
Jakie są rodzaje phishingu?
Phishing przybiera kilka form, a każda z nich wykorzystuje nieco inny kanał kontaktu i inny sposób wywierania presji. W praktyce dla użytkownika najważniejsze jest to, by rozumieć, że zagrożenie nie ogranicza się do podejrzanych maili. Coraz częściej atak przychodzi tam, gdzie na co dzień czujemy się swobodnie i mniej formalnie, czyli w SMS-ach, komunikatorach i mediach społecznościowych.
Najczęstsze rodzaje phishingu to:
- phishing e-mail, czyli wiadomość z linkiem, załącznikiem lub prośbą o podanie danych,
- smishing, czyli oszustwo prowadzone przez SMS,
- vishing, czyli próba wyłudzenia informacji przez telefon,
- phishing w mediach społecznościowych i komunikatorach,
- spear phishing, czyli atak dopasowany do konkretnej osoby lub firmy.
Phishing e-mail nadal pozostaje bardzo popularny, bo pozwala dotrzeć do ogromnej liczby odbiorców przy niskim koszcie. Smishing często wykorzystuje codzienne sytuacje, takie jak paczka, dopłata lub problem z płatnością. Vishing działa inaczej, ponieważ oszust buduje presję głosem i próbuje wymusić natychmiastową decyzję. Szczególnie niebezpieczny jest spear phishing, bo bywa przygotowany na podstawie wcześniej zebranych informacji o ofierze. Taka wiadomość może odnosić się do realnych współpracowników, projektów lub zdarzeń, przez co staje się znacznie trudniejsza do wykrycia.
W środowisku firmowym zagrożeniem bywa również whaling, czyli atak wymierzony w osoby na wyższych stanowiskach. Tam stawką są nie tylko dane, ale też dostęp do systemów, przelewy i informacje biznesowe. Niezależnie jednak od formy, każdy phishing opiera się na tej samej zasadzie. Oszust chce, aby odbiorca przestał analizować sytuację i zaczął działać automatycznie.
Jak rozpoznać phishing w mailu, SMS-ie i komunikatorze?
Rozpoznanie phishingu nie zawsze jest łatwe, ponieważ fałszywe wiadomości bywają bardzo dobrze przygotowane. Mimo to w wielu przypadkach można zauważyć sygnały ostrzegawcze, które powinny od razu uruchomić czujność. Jednym z najczęstszych jest presja czasu. Komunikat mówi, że trzeba działać natychmiast, bo konto zostanie zablokowane, przesyłka cofnięta, karta unieważniona albo dostęp do usługi wyłączony. Taka presja ma zepchnąć rozsądek na dalszy plan.
Drugim ważnym sygnałem jest podejrzany link lub nietypowy adres nadawcy. Czasem domena różni się od oryginału jedną literą, dodatkowym znakiem lub dziwną końcówką. W SMS-ach i komunikatorach często pojawiają się skrócone linki, które ukrywają prawdziwy adres. Niepokój powinny wzbudzać także błędy językowe, brak polskich znaków, nienaturalne sformułowania albo mieszanie języków. Nie każda poprawna wiadomość jest prawdziwa, ale wiele fałszywych nadal zdradzają właśnie takie drobiazgi.
Warto zwracać uwagę na kilka elementów naraz:
- prośbę o login, hasło, PESEL, dane karty lub kod autoryzacyjny,
- link prowadzący do strony logowania, zamiast zachęty do samodzielnego wejścia na oficjalną witrynę,
- nietypową prośbę od znajomego, zwłaszcza gdy dotyczy pieniędzy,
- załącznik, którego się nie spodziewasz,
- wiadomość od firmy, z której usług w ogóle nie korzystasz.
Dobrą zasadą jest sprawdzanie każdej nietypowej prośby innym kanałem kontaktu. Jeśli wiadomość wygląda na pochodzącą z banku, najlepiej samodzielnie wejść do aplikacji lub zadzwonić na oficjalną infolinię. Jeśli prośba przyszła od znajomego, warto po prostu zadzwonić i zapytać, czy naprawdę potrzebuje pomocy. Czasem kilka sekund ostrożności pozwala uniknąć bardzo kosztownych konsekwencji.
Jakie są najczęstsze przykłady phishingu?
Phishing przybiera formy, które dobrze wpisują się w codzienne sytuacje. Dzięki temu odbiorca ma wrażenie, że wiadomość jest normalna i spodziewana. Bardzo częsty scenariusz dotyczy przesyłek. Oszust podszywa się pod firmę kurierską i informuje o konieczności drobnej dopłaty. Kwota jest zwykle niewielka, więc wiele osób klika bez zastanowienia. Potem trafia na stronę płatności albo logowania do banku i samodzielnie przekazuje dane przestępcom.
Równie popularne są wiadomości o rzekomej blokadzie konta bankowego, podejrzanej aktywności, nieudanej autoryzacji płatności lub konieczności potwierdzenia tożsamości. W takich przypadkach oszust liczy na strach i odruch szybkiego odzyskania dostępu. Często wykorzystywane są też serwisy sprzedażowe i ogłoszeniowe. Ofiara otrzymuje link do odbioru płatności, potwierdzenia transakcji albo dopłaty do wysyłki. Kliknięcie prowadzi do wyłudzenia danych lub środków.
W mediach społecznościowych bardzo groźne są wiadomości od przejętych kont znajomych. Prośba o kod BLIK, pilny przelew lub pomoc w opłaceniu czegoś może wyglądać wiarygodnie, bo pochodzi z prawdziwego profilu. Do częstych przykładów należą również wiadomości o zwrocie podatku, ankiecie z nagrodą, problemie z pocztą elektroniczną, zakończeniu ważności usługi czy zawieszeniu subskrypcji. Każdy z tych scenariuszy ma jedno zadanie. Skłonić użytkownika do wykonania działania, którego w spokojnych warunkach raczej by nie zrobił.
Im bardziej aktualny i codzienny temat, tym większa skuteczność oszustwa. Dlatego trzeba być szczególnie ostrożnym wobec wiadomości, które idealnie trafiają w bieżącą sytuację, na przykład wtedy, gdy czekasz na paczkę, coś sprzedajesz online albo korzystasz z popularnej platformy.
Co zrobić, gdy podejrzewasz phishing lub padłeś jego ofiarą?
Najważniejsza jest szybka reakcja, ale bez chaosu. Jeśli podejrzewasz phishing i nie kliknąłeś jeszcze w link ani nie podałeś danych, po prostu przerwij kontakt z wiadomością. Nie odpisuj, nie pobieraj załączników i nie przechodź dalej. Oznacz wiadomość jako spam lub usuń ją, a w razie wątpliwości zweryfikuj sytuację przez oficjalny kanał kontaktu. Sama podejrzana wiadomość nie musi oznaczać straty, o ile nie wykonasz kolejnych kroków sugerowanych przez oszusta.
Jeżeli jednak kliknąłeś w link, podałeś dane logowania, zatwierdziłeś płatność lub przekazałeś kod, trzeba działać natychmiast. Zmień hasła do zagrożonych kont i wszędzie tam, gdzie używałeś podobnych danych. Skontaktuj się z bankiem, gdy sprawa dotyczyła finansów, karty lub bankowości internetowej. Warto też wylogować aktywne sesje, włączyć logowanie dwuskładnikowe i sprawdzić historię logowań oraz transakcji. Gdy przejęto konto społecznościowe lub pocztowe, poinformuj znajomych albo współpracowników, żeby nie dali się nabrać na wiadomości wysyłane w Twoim imieniu.
W takiej sytuacji najlepiej wykonać następujące działania:
- natychmiast zmienić hasła do zagrożonych usług,
- skontaktować się z bankiem lub dostawcą usługi,
- zastrzec kartę lub zablokować dostęp, jeśli istnieje ryzyko użycia danych,
- sprawdzić urządzenie programem zabezpieczającym,
- zgłosić incydent do odpowiednich instytucji.
Jeśli doszło do utraty pieniędzy, przejęcia konta lub wyłudzenia danych, nie warto zwlekać ze zgłoszeniem sprawy. Dobrze zachować wiadomości, zrzuty ekranu, adresy stron i potwierdzenia działań. Taka dokumentacja może pomóc w wyjaśnieniu incydentu i ochronie kolejnych osób przed podobnym oszustwem.
Jak skutecznie chronić się przed phishingiem na co dzień?
Skuteczna ochrona przed phishingiem nie polega na jednej aplikacji czy pojedynczej regule. Najlepiej działa połączenie uważności, dobrych nawyków i podstawowych zabezpieczeń technicznych. Pierwszą zasadą jest ograniczone zaufanie. Nawet jeśli wiadomość wygląda profesjonalnie, zawiera logo znanej firmy i brzmi znajomo, warto na chwilę się zatrzymać. To właśnie moment namysłu często decyduje o bezpieczeństwie.
Bardzo ważne jest samodzielne wchodzenie na strony usług, zamiast korzystania z linków przesłanych w wiadomościach. Gdy bank informuje o problemie, bezpieczniej otworzyć aplikację lub ręcznie wpisać adres strony. Tę samą zasadę warto stosować wobec sklepów, platform sprzedażowych, operatorów i poczty. Duże znaczenie ma też stosowanie silnych, unikalnych haseł oraz włączenie uwierzytelniania dwuskładnikowego. Dzięki temu nawet jeśli hasło wycieknie, przejęcie konta staje się trudniejsze.
Pomocne nawyki bezpieczeństwa obejmują:
- nieklikanie w linki z nieoczekiwanych wiadomości,
- niepodawanie poufnych danych pod wpływem presji,
- sprawdzanie pełnego adresu strony przed logowaniem,
- regularne aktualizowanie systemu i aplikacji,
- korzystanie z menedżera haseł i ochrony antywirusowej.
W firmach ważna jest również edukacja pracowników, ponieważ nawet najlepsze zabezpieczenia techniczne nie wyeliminują ryzyka, jeśli ktoś zatwierdzi fałszywą prośbę o płatność albo wpisze dane do podstawionej strony. Dobrze przygotowana organizacja uczy nie tylko tego, jak unikać błędów, ale też jak szybko zgłaszać podejrzane sytuacje. W bezpieczeństwie cyfrowym liczy się nie perfekcja, lecz konsekwencja. Im częściej stosujesz proste zasady, tym mniejsza szansa, że dasz się zaskoczyć.
Phishing w firmie i w domu. Czy zagrożenie wygląda tak samo?
Podstawowy mechanizm ataku jest podobny, ale skutki phishingu mogą wyglądać inaczej w zależności od miejsca i celu. W domu najczęściej chodzi o pieniądze, dostęp do poczty, kont społecznościowych, zakupów online albo bankowości internetowej. Użytkownik prywatny traci zwykle dane, środki finansowe lub kontrolę nad konkretnym kontem. Dla wielu osób to i tak bardzo dotkliwe, bo jedna wiadomość może uruchomić całą serię problemów związanych z odzyskiwaniem dostępu i ochroną tożsamości.
W firmie konsekwencje bywają szersze. Przejęcie skrzynki pocztowej pracownika może otworzyć drogę do dalszych ataków, wycieku danych klientów, fałszywych przelewów albo podszywania się pod organizację wobec kontrahentów. Szczególnie niebezpieczne są sytuacje, w których oszust zna strukturę firmy i potrafi naśladować sposób komunikacji przełożonego lub działu finansowego. Wtedy jedna nieuwaga może wpłynąć na całą organizację, a nie tylko na pojedynczą osobę.
Zarówno w domu, jak i w pracy kluczowe znaczenie ma kultura ostrożności. Trzeba wiedzieć, że prośba o pilny przelew, zmianę rachunku, przesłanie poufnych danych lub zalogowanie się do systemu powinna być zawsze sprawdzana. W środowisku zawodowym ważne są procedury, ale równie istotna jest gotowość pracownika do zadania prostego pytania, gdy coś budzi wątpliwość. To nie brak wiedzy technicznej najczęściej prowadzi do błędu, lecz pośpiech i przekonanie, że wszystko wygląda wystarczająco normalnie. Właśnie dlatego edukacja o phishingu powinna obejmować każdego użytkownika internetu, niezależnie od wieku, stanowiska i doświadczenia.
Podsumowanie
Phishing to jedno z tych zagrożeń, które nie znikają wraz z rozwojem technologii, lecz stają się coraz bardziej dopracowane. Oszuści nie muszą już tworzyć nieudolnych wiadomości pełnych błędów, bo dziś potrafią bardzo dobrze naśladować język marek, wygląd stron i styl komunikacji. Mimo to wciąż można skutecznie się bronić, jeśli wyrobi się kilka prostych, ale konsekwentnie stosowanych nawyków. Najważniejsze to nie działać pod presją, nie ufać bezrefleksyjnie linkom i zawsze samodzielnie weryfikować nietypowe prośby o dane, logowanie lub pieniądze. Warto także dbać o silne hasła, logowanie dwuskładnikowe i aktualne zabezpieczenia urządzeń. Phishing nie wybiera ofiar według wieku czy poziomu wiedzy. Korzysta z pośpiechu, emocji i rutyny. Dlatego najlepszą ochroną nie jest czujność od święta, lecz codzienna ostrożność. Im szybciej rozpoznasz niepokojące sygnały i zareagujesz bez paniki, tym większa szansa, że unikniesz strat i zachowasz kontrolę nad swoimi danymi oraz pieniędzmi.
FAQ – Najczęściej zadawane pytania
Czy phishing to to samo co włamanie na konto?
Nie całkiem. Phishing zwykle poprzedza włamanie, ponieważ służy do wyłudzenia danych, które później umożliwiają przejęcie konta lub pieniędzy.
Czy samo otwarcie wiadomości oznacza zagrożenie?
Najczęściej nie. Największe ryzyko pojawia się po kliknięciu w link, pobraniu załącznika, podaniu danych lub zatwierdzeniu operacji.
Jak sprawdzić, czy link jest bezpieczny?
Najlepiej nie otwierać linku z podejrzanej wiadomości. Bezpieczniej samodzielnie wpisać adres strony lub skorzystać z oficjalnej aplikacji.
Czy bank może prosić o hasło lub kod przez e-mail albo SMS?
Nie powinien. Prośba o takie dane w wiadomości powinna wzbudzić natychmiastową czujność.
Co zrobić po podaniu danych na fałszywej stronie?
Trzeba jak najszybciej zmienić hasła, skontaktować się z bankiem lub dostawcą usługi i sprawdzić, czy nie doszło do nieautoryzowanych działań.
Czy phishing dotyczy tylko komputerów?
Nie. Ataki bardzo często pojawiają się na smartfonach, zwłaszcza w SMS-ach, komunikatorach i mediach społecznościowych.
Czy osoby starsze są bardziej narażone?
Każdy może paść ofiarą phishingu. Oszuści wykorzystują emocje i pośpiech, dlatego zagrożenie dotyczy użytkowników w każdym wieku.
Gdzie zgłosić próbę phishingu?
Warto zgłosić incydent do odpowiednich służb i zespołów reagowania na incydenty, a przy podejrzeniu utraty pieniędzy również niezwłocznie skontaktować się z bankiem oraz policją.
